Greičio optimizavimas
Puslapiai kraunasi greičiau, geresni PageSpeed rodikliai. nuo 149 €
PlačiauSvetainė nukreipia lankytojus į svetimus puslapius, Google rodo įspėjimą ar talpinimo įmonė ją užblokavo? Pašalinsime kenkėjišką kodą, uždarysime spragą, pro kurią jis pateko, ir apsaugosime svetainę, kad tai nepasikartotų. Mokate tik po sėkmingo darbo.
wp-content/uploads/x.phpPašalintaindex.php (įterptas kodas)Išvalytawp-config.phpŠvarus.htaccess (peradresavimas)IštaisytaSlaptažodžių el. paštu ar užklausos formoje nesiųskite. Prieigas suderinsime saugiai.
Dauguma įsilaužimų nėra nukreipti prieš konkrečią įmonę. Automatinės programos ieško svetainių su žinomomis spragomis senose sistemų ir įskiepių versijose. Todėl pirmiausia nukenčia tos svetainės, kurių niekas neatnaujina. Plačiau apie tai – puslapyje apie pasenusią TVS ar PHP.
Patikrinome 54 veikiančias Lietuvos įmonių svetaines (2026 m. spalis, viešai prieinami duomenys). Iš 23 WordPress svetainių, kurių versiją matėme, 9 (39 %) naudojo ne naujausią WordPress versiją. 5 iš 15 serverių, rodančių PHP versiją, naudojo PHP 7.4 ar senesnę – jos saugumo atnaujinimai baigėsi 2022 m. Radome ir Joomla 1.5 svetainę, veikiančią su PHP 5.2: abi versijos nepalaikomos daugiau nei dešimtmetį.
Užrašas „Nesaugi“ naršyklės adreso juostoje dažniau reiškia, kad svetainė neturi SSL sertifikato (HTTPS) arba krauna dalį turinio nesaugiu ryšiu. Tai ne įsilaužimas. Mūsų patikroje HTTPS problemų turėjo maždaug kas penkta svetainė. Jei tai pastebime per diagnostiką, pasakome ir pasiūlome sutvarkyti.
Pirmiausia pasidarome dabartinės būsenos kopiją, kad niekas nedingtų. Tada nuskenuojame failus ir duomenų bazę ir ieškome, pro kur kenkėjiškas kodas pateko. Dažniausios priežastys – pažeidžiamas įskiepis, pavogtas slaptažodis, „nulaužta“ (nulled) mokama tema arba kita užkrėsta svetainė tame pačiame talpinimo plane.
Valome failus, duomenų bazę, .htaccess, suplanuotas užduotis (cron) ir šaliname netikrus administratorius. Turinio valdymo sistemos branduolio failus pakeičiame originaliais ir palyginame su švariomis versijomis. Taip randame ir tą kodą, kuris paslėptas tarp tikrų failų.
Atnaujiname arba pakeičiame pažeidžiamus įskiepius, temas ir branduolį, pašaliname „nulaužtus“ komponentus, pereiname į palaikomą PHP versiją. Jei sistema tokia sena, kad jos atnaujinti nebeįmanoma (pvz., Joomla 1.5 ar WordPress 4.x), atvirai pasakysime: valymas duos tik laikiną rezultatą. Tada verta atnaujinti pasenusią svetainę.
Per Search Console pateikiame pakartotinio patikrinimo užklausą, patikriname el. pašto juoduosius sąrašus ir prašome išbraukti domeną ar serverį. Sprendimą ir jo terminą nustato Google ir sąrašų tvarkytojai, todėl paspartinti jo negalime.
Gaunate aiškią ataskaitą: ką radome, kaip kenkėjiškas kodas pateko, ką padarėme ir ką rekomenduojame toliau.
Kad galėtume pradėti greičiau, paruoškite:
Prisijungimų nesiųskite el. paštu ar užklausos formoje. Saugų perdavimo būdą suderinsime telefonu. Po darbų rekomenduojame visus slaptažodžius pakeisti dar kartą.
Dažniausiai valome WordPress svetaines. Joomla, OpenCart, PrestaShop ir individualiai parašytas PHP svetaines įvertiname per diagnostiką.
Išvalyti svetainę – pusė darbo. Kad tai nepasikartotų, įdiegiame apsaugą:
Kenkėjiškas kodas dažnai ir sulėtina svetainę, todėl po valymo verta patikrinti greitį. Nuolatinė svetainės priežiūra ir WordPress atnaujinimas – atskiros paslaugos.
Kaina nuo 129 € taikoma vienai svetainei. Jei tame pačiame talpinimo plane užkrėstos kelios svetainės ar pažeistas individualiai parašytas kodas, kainą pasakysime po diagnostikos – prieš pradėdami darbus.
Kada darbas laikomas sėkmingu? Kai patikros įrankiai nebeaptinka kenkėjiško kodo, svetainė veikia, o Google pateikta pakartotinio patikrinimo užklausa. Paties Google sprendimo termino nevertiname, nes jis nuo mūsų nepriklauso.
Avanso neimame: mokate tik po sėkmingo darbo. Darbai trunka 24–48 valandas. Visos kainos.
Ataskaitoje surašome, kokius požymius radome, kiek ir kokių failų buvo pažeista, kaip kenkėjiškas kodas pateko į svetainę, ką pašalinome ir pakeitėme, kokią apsaugą įdiegėme ir ką rekomenduojame daryti toliau. Ją galite perduoti savo IT specialistui ar talpinimo įmonei.
nuo129 €
Valymas nuo virusų ir apsauga. Mokate tik po sėkmingo darbo.
Terminas 24–48 valandos. PVM netaikomas. Su priežiūros planu „Standartinis“ (49 €/mėn.) pakartotinis valymas nemokamas.
Keli tikri mūsų komandos atnaujinimai: kaip svetainė atrodė prieš ir kaip atrodo dabar.
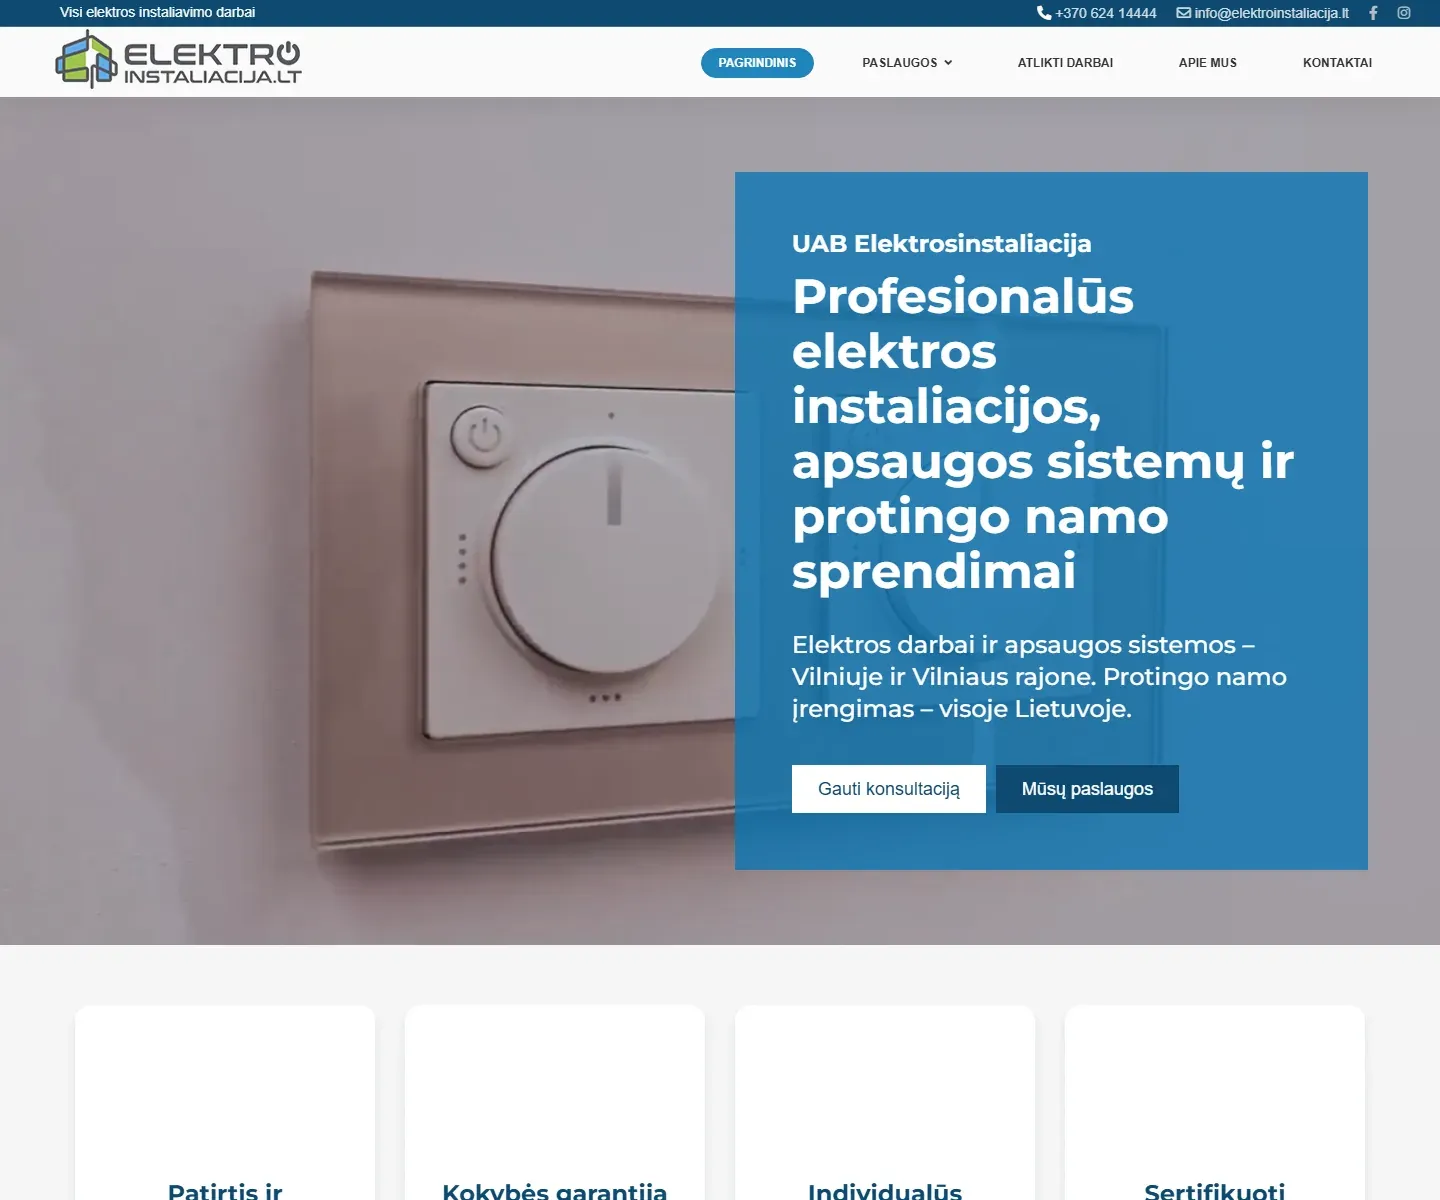
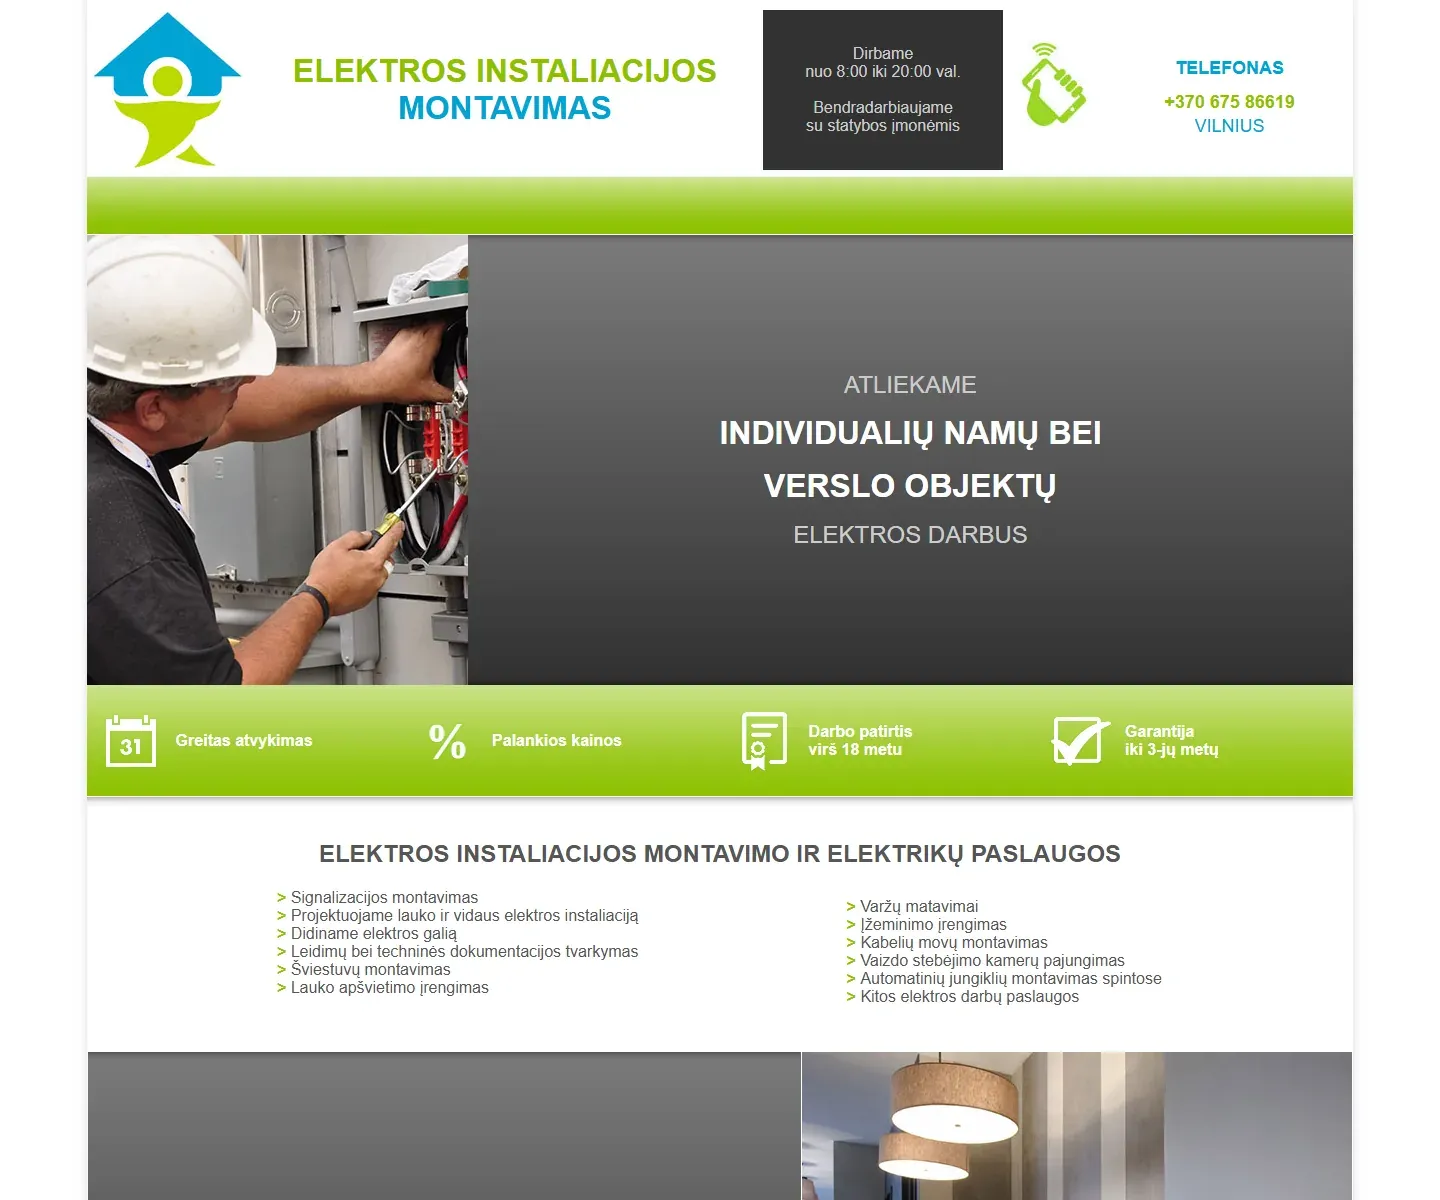
Elektros instaliacijos darbai, Vilnius
iš HTML į Joomla2025 m.
Pritaikymas telefonui: Ne – nėra viewport žymos į Taip
Žiūrėti atvejį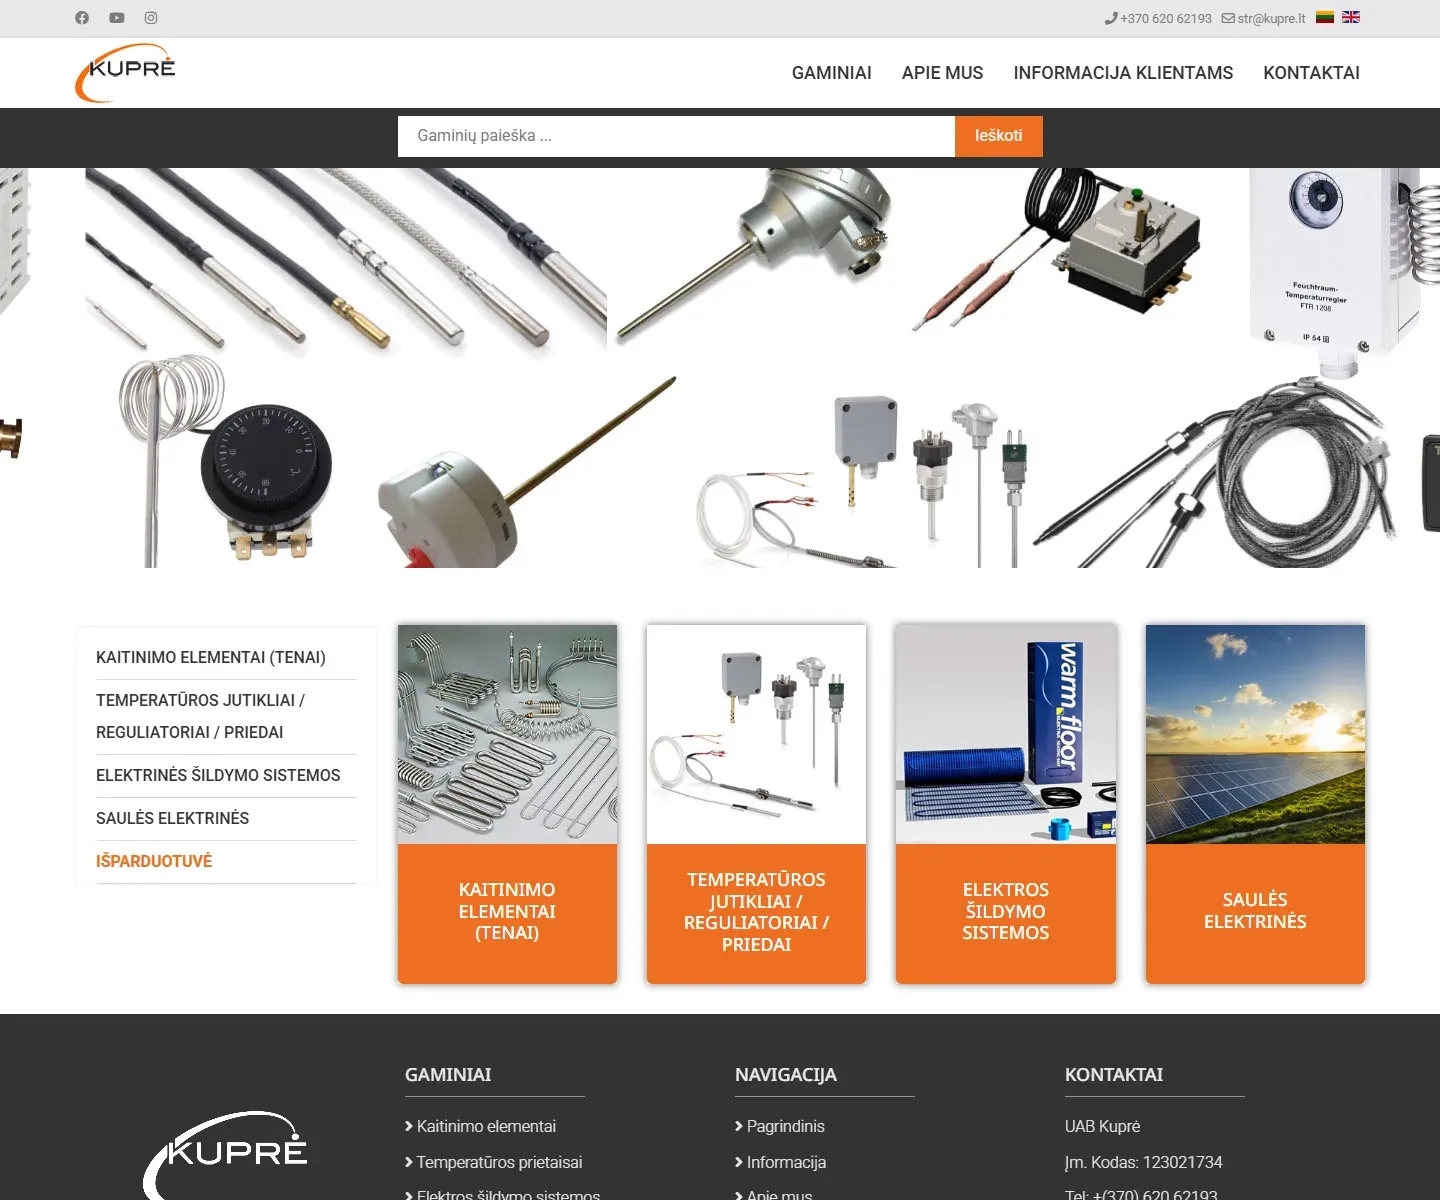
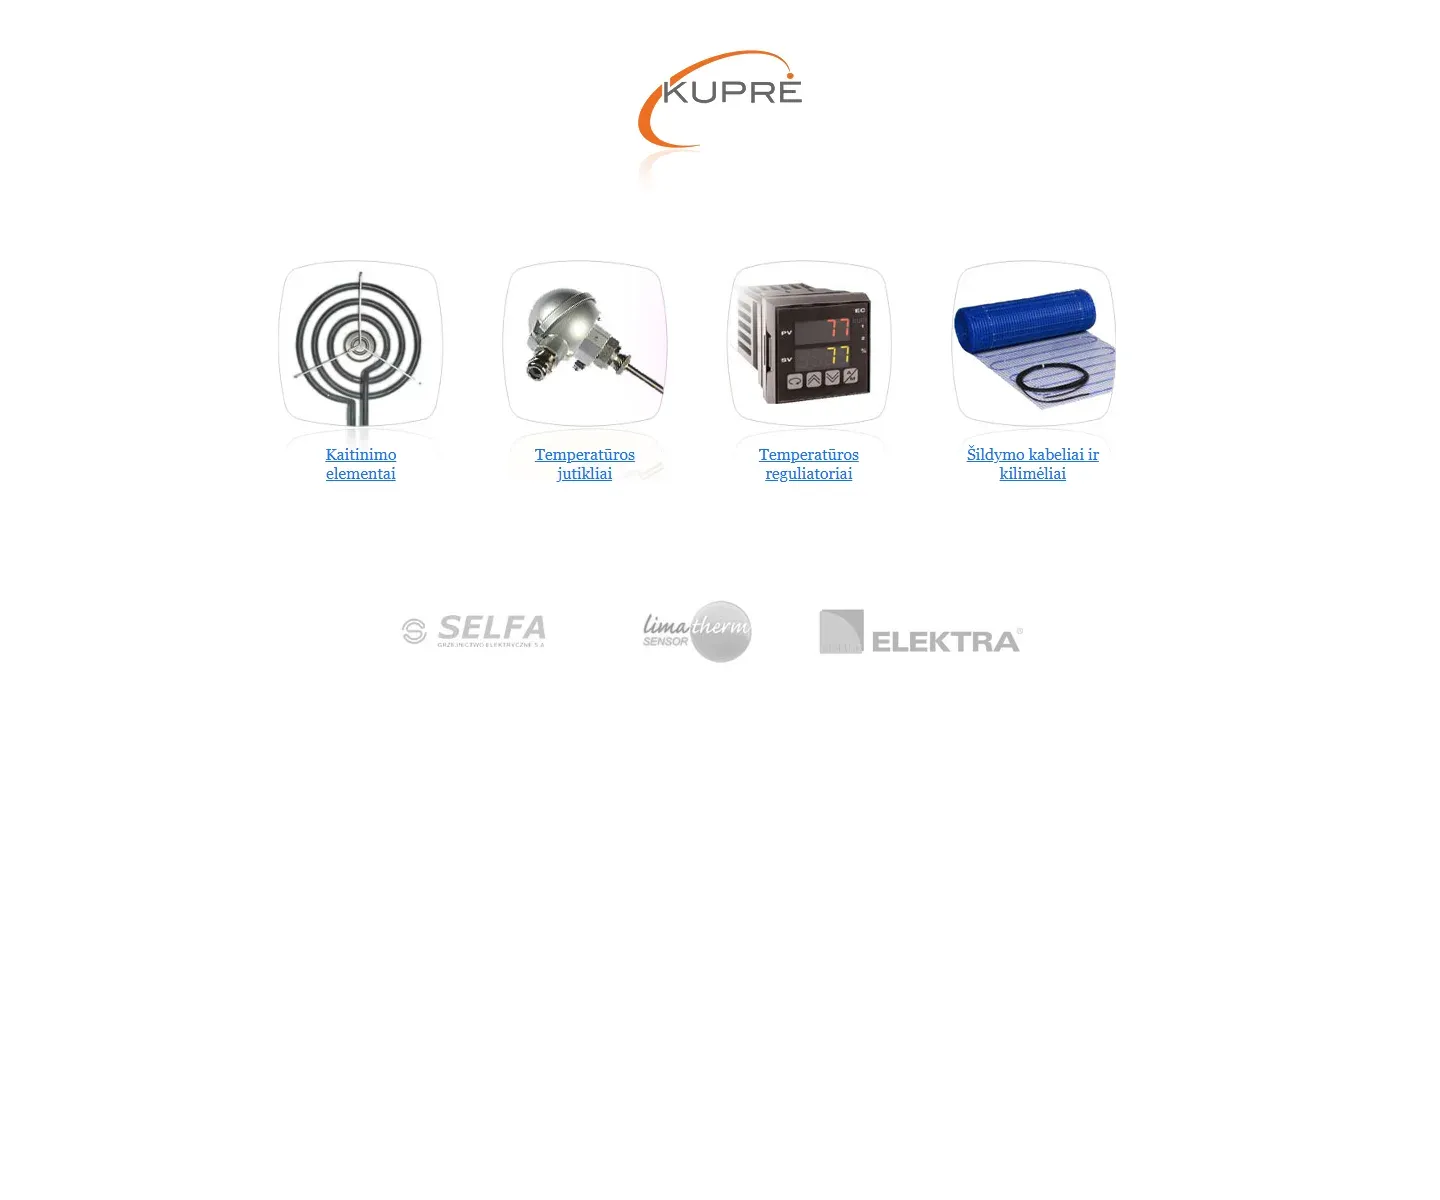
Kaitinimo elementai, temperatūros jutikliai ir reguliatoriai, Vilnius
iš kitos studijos sistemos (PRO CMS) į Joomla2023 m.
Gaminių paieška: Nėra į Taip – kiekviename puslapyje
Žiūrėti atvejį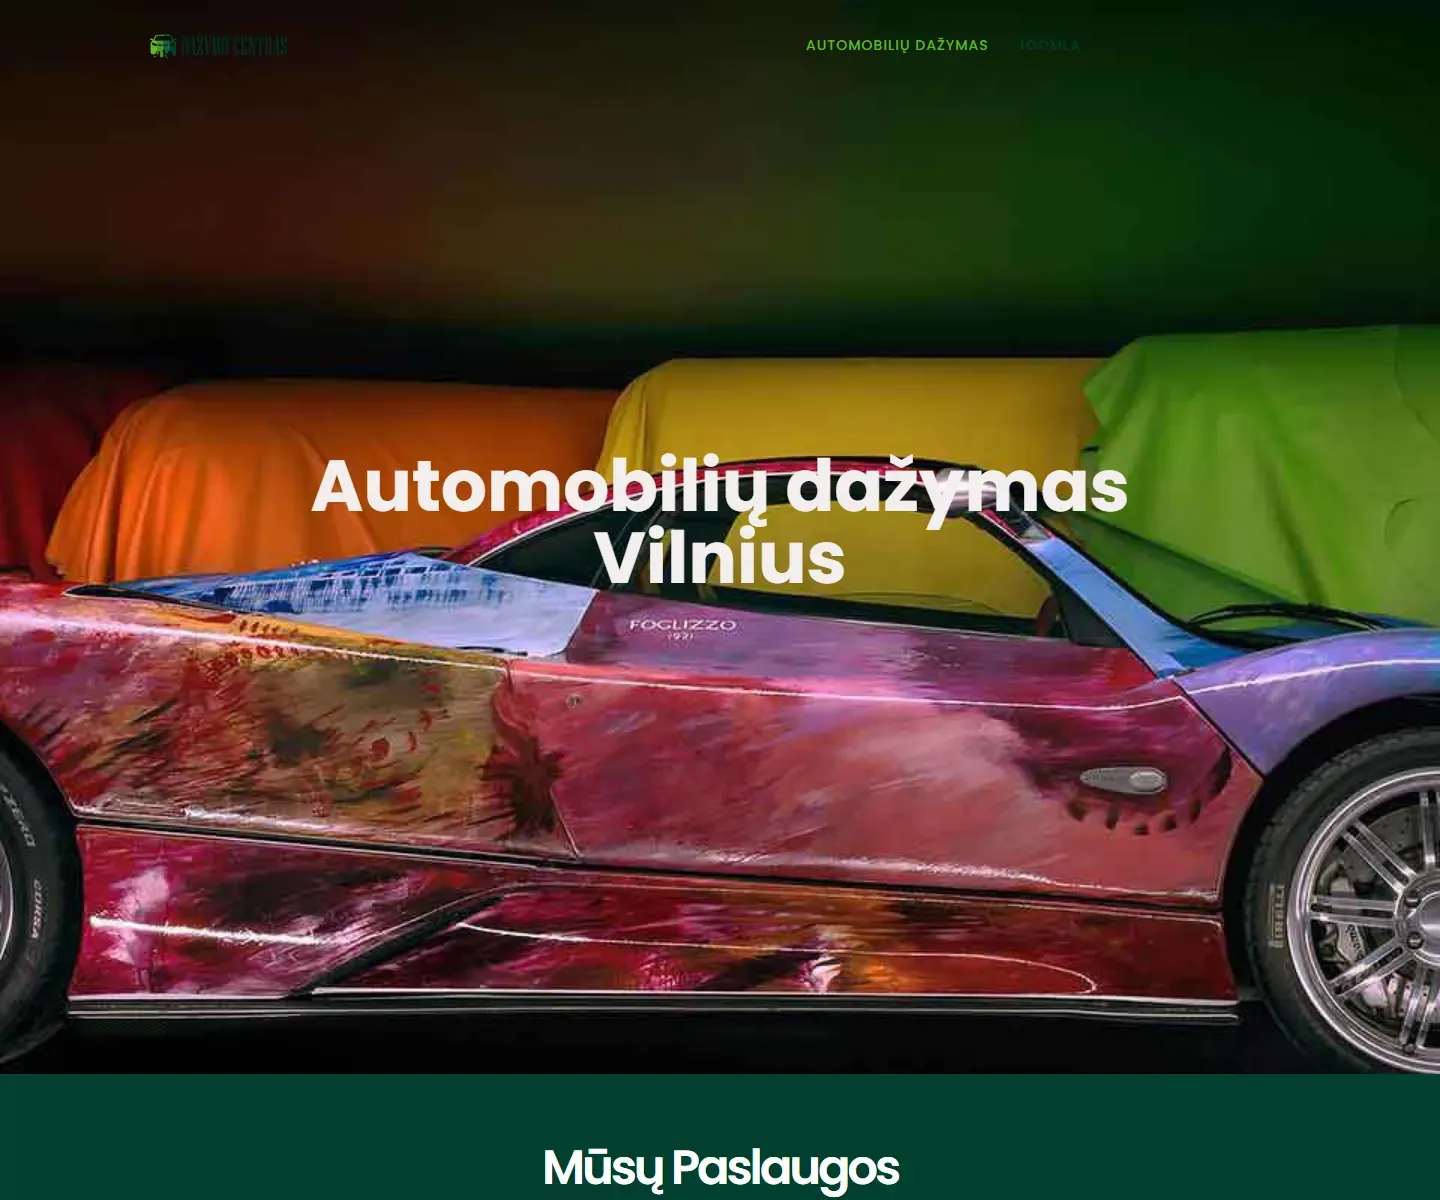
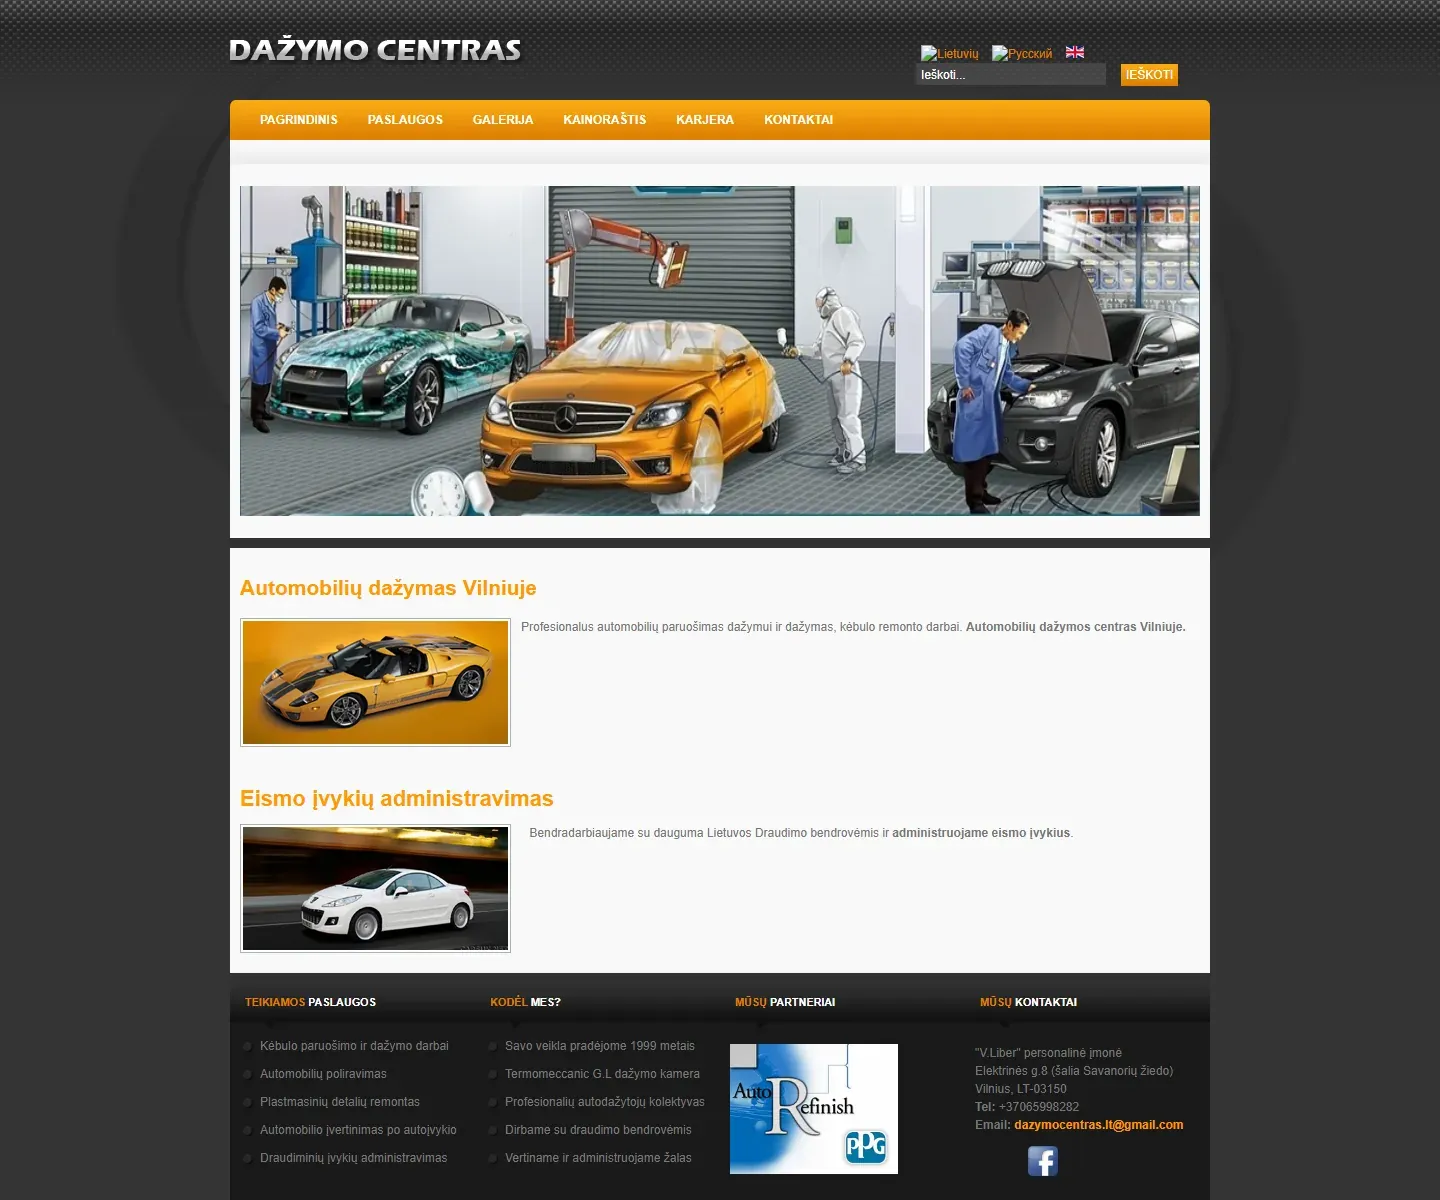
Automobilių dažymas ir kėbulo remontas, Vilnius
Joomla2019 m.
Saugus ryšys (HTTPS): Ne – http:// į Taip – https://
Žiūrėti atvejįAiškūs žingsniai, fiksuota kaina ir terminas. Dabartinė svetainė veikia, kol dirbame.
Papasakojate, kas vyksta. Suderiname saugų būdą perduoti prieigas prie talpinimo ir administravimo.
Nustatome, kas užkrėsta, ir pasakome fiksuotą kainą prieš pradėdami darbus.
Pašaliname kenkėjišką kodą ir uždarome spragą, pro kurią jis pateko.
24–48 val.Įdiegiame apsaugą, pateikiame pakartotinio patikrinimo užklausą Google ir parengiame ataskaitą.
Mokate po sėkmingo darbo. Po kurio laiko svetainę patikriname dar kartą.
Neradote atsakymo? Paskambinkite arba parašykite – atsakysime per 1 darbo dieną.
+370 670 99265Ne. Mokate tik po sėkmingo darbo – kas tai reiškia, aprašyta skyriuje „Kas įeina į valymą nuo virusų“. Jei turinio valdymo sistema tokia sena, kad be atnaujinimo jos patikimai išvalyti neįmanoma, tai pasakysime prieš pradėdami darbus.
Po valymo per Search Console pateikiame pakartotinio patikrinimo užklausą. Sprendimą priima Google: priklausomai nuo problemos tipo, tai trunka nuo dienos iki kelių savaičių. Mums reikės prieigos prie jūsų Search Console paskyros. Jei jos neturite, padėsime ją susikurti ir patvirtinti.
Gali, jei lieka neuždaryta priežastis. Todėl ieškome, pro kur kenkėjiškas kodas pateko, atnaujiname sistemą ir įdiegiame apsaugą. Jei svetainę prižiūrime pagal priežiūros planą „Standartinis“, pakartotinis valymas nemokamas.
Tikriname, ar yra požymių, kad buvo pasiekta duomenų bazė ar formų duomenys. Tam naudojame serverio žurnalus, jei talpinimo įmonė juos saugo. Jei asmens duomenų nutekėjimas tikėtinas, pagal BDAR 33 straipsnį apie jį per 72 valandas reikia pranešti Valstybinei duomenų apsaugos inspekcijai. Pateikiame techninius faktus sprendimui, bet tai nėra teisinė konsultacija.
Galima, bet rizikinga. Kopijoje jau gali būti paslėptos „galinės durys“ (backdoor), spraga lieka atvira, o visi pakeitimai po kopijos datos dingsta. Senąją kopiją naudojame palyginimui, bet ne vietoj valymo.
Neištrinkite paskyros ir neskubėkite perkelti svetainės kitur. Suteikite mums prieigą prie talpinimo valdymo skydelio: su talpinimo įmone bendrausime patys, o po valymo paprašysime svetainę atblokuoti.
Dažniausiai valome WordPress svetaines. Joomla, OpenCart, PrestaShop ar individualiai parašytą PHP svetainę įvertiname per nemokamą diagnostiką ir pasakome, ar galime padėti ir kiek tai kainuos.
Puslapiai kraunasi greičiau, geresni PageSpeed rodikliai. nuo 149 €
PlačiauSvetainės atnaujinimas: naujas dizainas, technika ir patogumas telefone.
PlačiauSvetainė patogi telefone: aiškus meniu, didelės nuorodos, skambinimo mygtukas. nuo 199 €
PlačiauDiagnostiką atliksime nemokamai, o kainą pasakysime prieš darbus. Valymas trunka 24–48 val., mokate tik po sėkmingo darbo.